Corrigez d'abord les vulnérabilités qu'un attaquant peut atteindre.

Nyrox se connecte à vos comptes AWS et Azure, clusters Kubernetes, registres de conteneurs, dépôts de code et outils de sécurité. Il en construit l'inventaire, relie chaque vulnérabilité aux ressources qu'elle touche et calcule les chemins d'attaque depuis Internet jusqu'à vos actifs critiques.

Accès en lecture seuleSans agentIA optionnelle

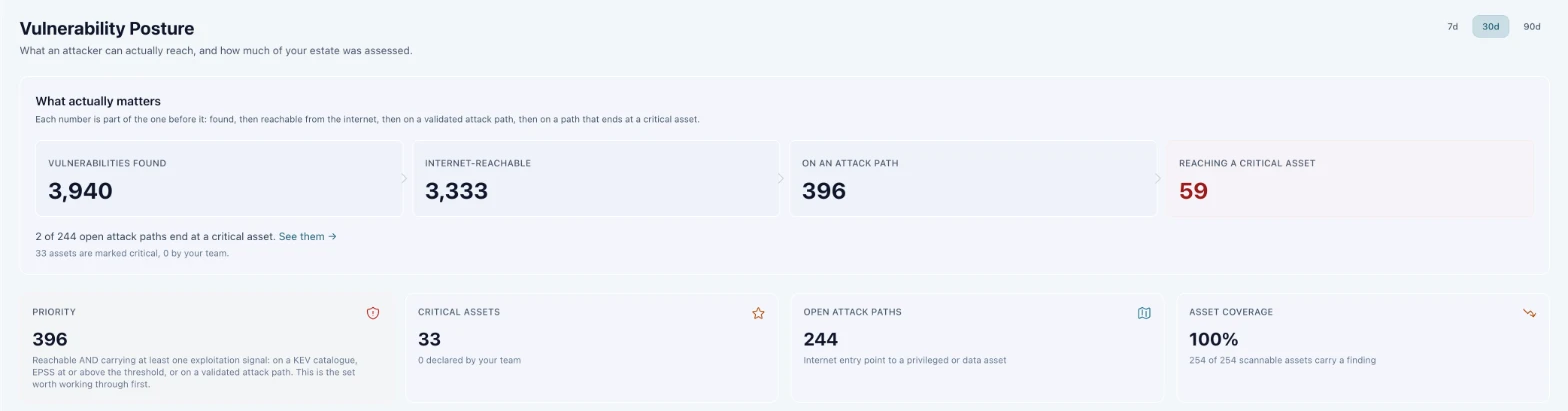
Posture · cluster de laboratoire
Vulnérabilités détectées3 940
Sur des actifs exposés à Internet3 333
Sur un chemin d'attaque396
Atteignent un actif critique59
Chiffres réels d'un cluster de laboratoire analysé par Nyrox. Les vôtres seront différents.

Trier des milliers de vulnérabilités

Un cluster de taille moyenne remonte facilement plusieurs milliers de vulnérabilités, et le score CVSS ne suffit pas à les trier. Une faille critique dans un service que rien n'atteint est moins urgente qu'une faille moyenne derrière un ingress public. Nyrox tient compte de l'exposition, des droits et de l'exploitation connue avant de classer.
Exposition et gravité
Le classement combine l'exposition réseau, les permissions du compte de service et les signaux d'exploitation (CISA KEV, EPSS).
Lecture seule, sans agent
Nyrox lit l'état de vos systèmes avec les accès que vous lui accordez. Il ne modifie ni vos charges de travail, ni leur configuration.
Données cloisonnées
Chaque organisation est isolée, les identifiants sont chiffrés et les fonctions d'IA peuvent être désactivées.
Pas de faux zéro
Un système qui n'a pas pu être analysé apparaît comme non évalué. Une valeur non mesurée s'affiche « — », jamais « 0 ».
Écran Posture de Nyrox : 3 940 vulnérabilités détectées, 3 333 exposées, 396 sur un chemin d'attaque, 59 atteignant un actif critique
Écran Posture. Chaque nombre fait partie du précédent : détectées, exposées à Internet, sur un chemin d'attaque, atteignant un actif critique.

Comment ça marche

  1. 01

    Connexion

    Clusters Kubernetes (auto-hébergés, EKS, GKE, AKS), registres, dépôts Git et outils de sécurité. Chaque accès est accordé séparément et révocable.

  2. 02

    Inventaire

    Charges de travail, images, comptes de service, rôles, ingress et leurs relations forment un graphe, mis à jour à chaque synchronisation.

  3. 03

    Rattachement

    Vulnérabilités, erreurs de configuration, permissions excessives et défauts d'infrastructure-as-code sont rattachés aux ressources concernées.

  4. 04

    Chemins d'attaque

    Nyrox calcule les enchaînements depuis un point d'entrée Internet jusqu'aux actifs critiques, et place en tête ce qui s'y trouve.
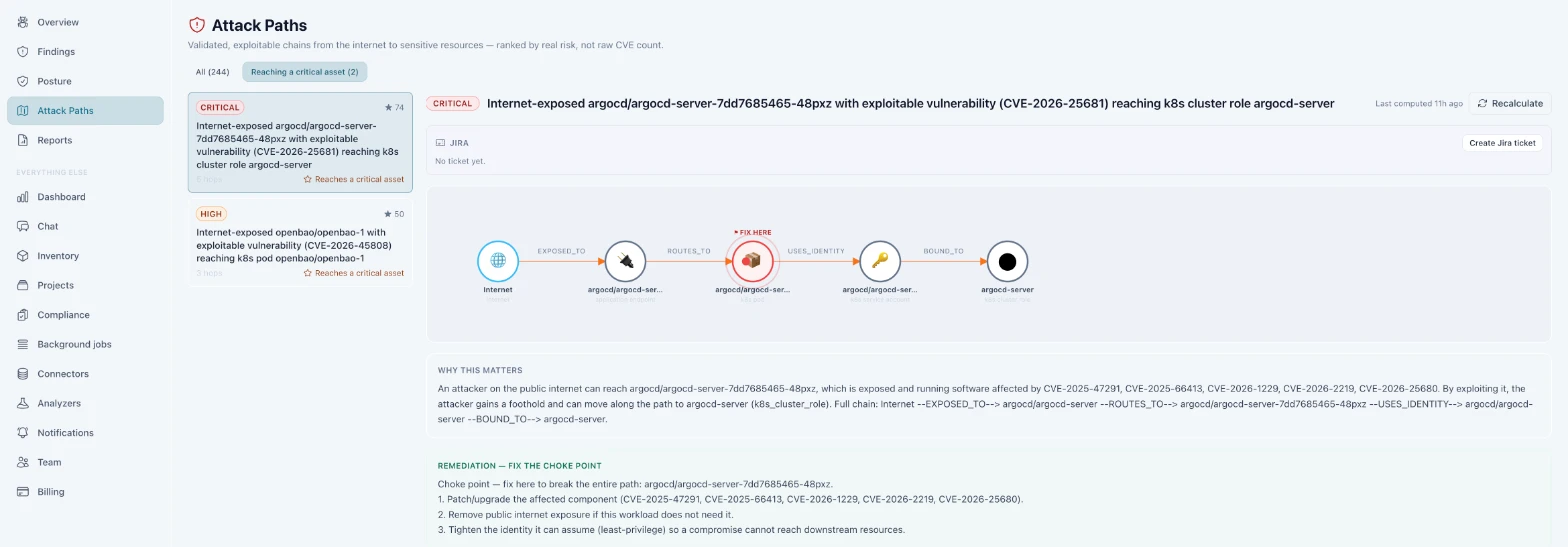
Écran Chemins d'attaque de Nyrox : un chemin depuis Internet jusqu'à un rôle de cluster, avec le point où le couper et les étapes de remédiation
Écran Chemins d'attaque. Le chemin, le point où le couper, l'explication et les vulnérabilités en cause.

Fonctionnalités

Visibilité

Vulnérabilités des images
Paquets système et bibliothèques de chaque image déployée ou stockée dans vos registres.
Comptes cloud
Comptes AWS et abonnements Azure lus en lecture seule : configuration, identités et ce qu'elles peuvent atteindre, ressources ouvertes sur Internet.
Posture Kubernetes
Conteneurs privilégiés, montages de l'hôte, absence de NetworkPolicy, RBAC trop large.
Droits et identités
Comptes de service capables de lire les secrets, de créer des pods ou d'élever leurs droits.
Infrastructure-as-code
Terraform, CloudFormation, Helm, manifestes, Dockerfiles et pipelines CI analysés dans vos dépôts.
Middlewares et données
Bases de données, stockage objet et coffres de secrets reconnus comme actifs critiques.

Priorisation

Chemins d'attaque
Chaque chemin est détaillé étape par étape, de l'entrée Internet à l'actif atteint, à travers Kubernetes et le cloud.
Signaux d'exploitation
CISA KEV, VulnCheck KEV, ENISA EUVD et EPSS sur chaque vulnérabilité.
Indicateur de posture
Détectées, exposées, sur un chemin, atteignant un actif critique. Le même indicateur pour l'ingénieur et pour la direction.
Projets métier
Vos projets sont proposés à partir des namespaces et des registres. Vous validez les noms et les périmètres.

Remédiation et suivi

Correctifs en merge request
Une branche et une merge request à relire dans votre dépôt. Aucun commit sur la branche principale.
Vérification des corrections
Chaque synchronisation relit votre environnement. Une fois corrigé, un constat ou un chemin d'attaque se ferme de lui-même et reste dans l'historique avec ce qui a changé, et pour AWS et Azure, qui l'a changé.
Tickets Jira
Créés depuis une vulnérabilité, un chemin ou un actif, avec le contexte et le correctif. Le statut reste visible dans Nyrox.
Conformité
CIS Kubernetes, CIS AWS, NSA/CISA, Pod Security Standards, NIS2, DORA et ISO 27001, avec les preuves de chaque statut.
Notifications et rapports
Slack, Microsoft Teams, e-mail ou webhook signé. Rapports PDF à la demande.

IA intégrée, optionnelle

Les fonctions d'IA sont activées ou non à la mise en service de votre organisation, et ce choix reste modifiable. L'analyse, les chemins d'attaque et la priorisation sont calculés et ne dépendent pas de l'IA.

IA activée
Vos questions et les éléments nécessaires pour y répondre sont transmis au modèle de langage du service, dans les limites de votre offre.
IA désactivée
Aucune donnée n'est envoyée à un modèle de langage et l'assistant n'est pas affiché.
Amélioration des modèles
Les données de nos clients liées aux vulnérabilités (CVE) servent à entraîner et améliorer nos modèles, dans les conditions prévues par votre contrat.
Assistant
Répond en langage naturel à partir des données de votre organisation, par exemple : « quelles images exposées ont une faille exploitée ? »
Explication des chemins
Décrit ce qui rend un chemin dangereux et où le couper, dans la langue de votre organisation.
Génération de correctifs
Montée de version ou modification de code, proposée en merge request dans votre dépôt.
Synthèses de rapport
Un résumé des changements et des priorités en tête de chaque rapport.

Conformité

Nyrox évalue en continu votre parc face aux benchmarks Kubernetes et relie les exigences réglementaires mesurables aux éléments techniques qui les justifient. Ce qu'un scanner ne peut pas observer est signalé hors périmètre et n'est pas noté.
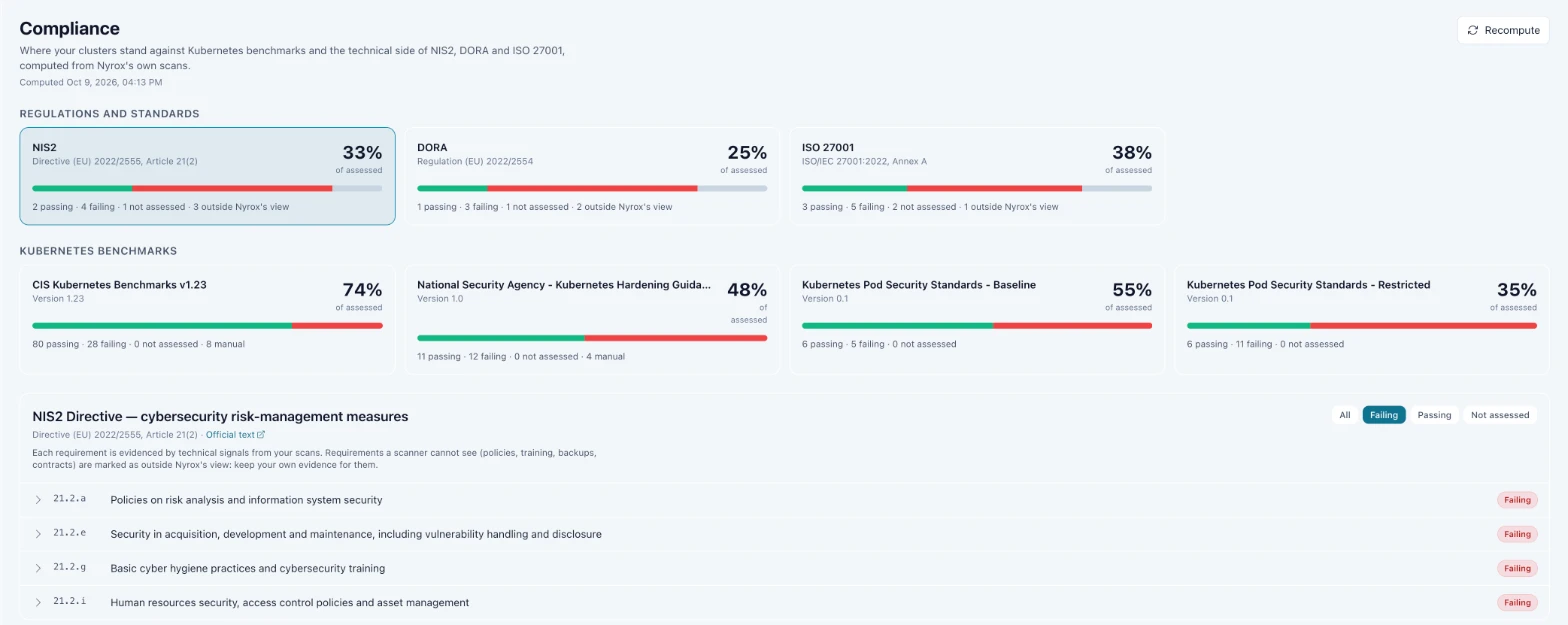
Écran Conformité de Nyrox : scores NIS2, DORA, ISO 27001 et benchmarks Kubernetes, avec les exigences en échec
Écran Conformité. Les pourcentages portent sur les contrôles évalués ; ce que Nyrox ne peut pas observer est compté à part.
RéférentielRéférenceCe que Nyrox évalue
CIS Kubernetes Benchmarkv1.23Chaque contrôle automatisable, avec les ressources en défaut.
NSA/CISA Kubernetes Hardeningv1.0Durcissement des pods, isolation réseau, authentification et journalisation.
Pod Security Standardsbaseline, restrictedProfils de sécurité des pods définis par Kubernetes.
CIS AWS Foundations Benchmarkv1.4Identités, compte root, journalisation et réseau de chaque compte AWS connecté.
Directive NIS2(UE) 2022/2555, art. 21Analyse des risques, gestion des vulnérabilités, chaîne d'approvisionnement, contrôle d'accès, inventaire.
DORA(UE) 2022/2554Identification des actifs, protection, tests de vulnérabilité, risque lié aux tiers.
ISO/IEC 27001:2022Annexe AInventaire, accès à privilèges, vulnérabilités techniques, configuration, sécurité des réseaux.
RGPDArticle 32Évaluation régulière de l'efficacité des mesures techniques.
  • Un contrôle est conforme seulement si l'analyse a tourné dans les 7 derniers jours sans rien trouver. Sinon, il est « non évalué ».
  • Les exigences organisationnelles (sauvegardes, gestion de crise, formation) sont hors périmètre et ne sont pas notées.
  • Chaque statut renvoie à ses preuves : chemin d'attaque, vulnérabilité exploitée ou ressource en défaut.
  • Nyrox fournit des éléments vérifiables. Il ne délivre pas de certification ; la conformité reste une démarche de votre organisation.

Couverture

Nyrox analyse lui-même vos images et votre code, sans scanner commercial. Les outils que vous utilisez déjà complètent cette couverture.

Kubernetes
Auto-hébergé, Amazon EKS, Google GKE, Azure AKS, IBM Cloud IKS
Registres de conteneurs
Docker Hub, JFrog Artifactory, Amazon ECR, Azure Container Registry, Google Artifact Registry, registres compatibles OCI
Code et infrastructure-as-code
GitHub, GitLab, Gitea · Terraform, CloudFormation, Helm, Dockerfile, manifestes Kubernetes, pipelines CI
Middlewares reconnus
PostgreSQL, MySQL, MariaDB, MongoDB, Elasticsearch, OpenSearch, Cassandra, ClickHouse, MinIO, Vault, OpenBao, Kafka, Redis
Outils de sécurité
Trivy, JFrog Xray, Dependency-Track, Snyk, Nexus IQ, Sonatype Lifecycle, Checkmarx, Fortify, Checkov, Falco, Elastic SIEM, Splunk
Renseignement sur les vulnérabilités
NVD, GitHub Advisories, OSS Index, CISA KEV, VulnCheck KEV, ENISA EUVD, EPSS
Notifications et tickets
Slack, Microsoft Teams, Jira, e-mail, webhook signé
Comptes cloud
Amazon Web Services, Microsoft Azure. Le compte entier en lecture seule : posture, identités et données exposées, reliées au même graphe.
Autres clouds Bientôt
Google Cloud, IBM Cloud

Sécurité de la plateforme

Nyrox accède à votre infrastructure. Voici comment cet accès est encadré.

Identifiants
Chiffrés au repos, utilisés uniquement pour les analyses que vous configurez, émis et révocables par vous. Les secrets de la plateforme sont conservés dans un coffre-fort.
Isolation
Chaque donnée est rattachée à une organisation, déterminée par la session authentifiée. Un environnement dédié est possible.
Contrôle d'accès
Authentification multifacteur, droits par rôle et journal des actions d'administration, y compris celles de notre support.
Aucune exploitation
Un chemin d'attaque est calculé à partir du graphe, jamais en tentant une exploitation.
Données personnelles
Contrat de sous-traitance (DPA) au titre de l'article 28 du RGPD pour nos clients.

Tarifs

Facturés au workload : vous payez pour l'infrastructure protégée, pas pour le nombre de pods, d'images ou de comptes qu'elle fait tourner.

Gratuit

0 €

jusqu'à 10 workloads

  • Vulnérabilités, inventaire et chemins d'attaque
  • 1 source connectée, 3 utilisateurs
  • Assistant IA : 50 000 jetons par mois, sans dépassement
Essayer

Team

8 €

par workload et par mois, minimum 10 workloads (80 € par mois)

  • Tout Gratuit, avec sources et scanners illimités
  • Conformité CIS, NSA, PSS, NIS2, DORA, ISO 27001
  • Projets métier, rapports et tickets Jira
  • 10 utilisateurs, 1 million de jetons d'IA par mois
Nous contacter

Business

12 €

par workload et par mois, minimum 25 workloads (300 € par mois)

  • Tout Team
  • Correctifs proposés en merge request
  • Export d'audit et recherche dans vos rapports
  • SSO pour vos utilisateurs Bientôt
  • 50 utilisateurs, 10 millions de jetons d'IA par mois
Nous contacter

Souverain

dès 40 000 €

par an, contrat annuel

  • Tout Business
  • Infrastructure dédiée, ou installation dans votre propre infrastructure
  • Modèles de rapport sur mesure
  • Utilisateurs et jetons d'IA définis au contrat
Nous contacter

Comment fonctionne la tarification

Le workload
Un nœud Kubernetes, une machine virtuelle, 25 fonctions serverless ou un dépôt de code, compté en moyenne sur le mois. Les pods, conteneurs, images, rôles et comptes de service ne comptent pas : un cluster de 50 nœuds coûte le même prix avec 200 pods ou 5 000.
Exemple
Un cluster de 50 nœuds : 400 € par mois en Team (4 800 € par an), 600 € par mois en Business (7 200 € par an). En dessous du minimum de l'offre, c'est le minimum qui est facturé.
Remises de volume
8 % dès 500 workloads, 17 % dès 1 000, 25 % dès 5 000, appliquées à toute la facture.
IA
Chaque offre inclut une enveloppe mensuelle de jetons. Au-delà, 0,01 € pour 1 000 jetons sur les offres payantes ; l'offre Gratuite s'arrête simplement. IA désactivée : rien n'est consommé ni facturé.
Conditions
Prix en euros, hors TVA. Votre bon de commande ou votre contrat prévaut. Toutes les offres utilisent les mêmes analyses et le même calcul des chemins d'attaque.

Questions fréquentes

Faut-il installer un agent dans nos clusters ?

Non. Nyrox se connecte à votre cluster avec un accès en lecture que vous lui accordez, et réalise lui-même l'inventaire et les analyses. Vous pouvez révoquer cet accès à tout moment.

Nyrox peut-il modifier quelque chose chez nous ?

Il ne modifie ni vos charges de travail, ni la configuration de vos clusters, ni vos scanners. La seule écriture possible est une branche et une merge request de correctif, si vous connectez un dépôt et le demandez. Jamais un commit sur votre branche principale.

Nous n'avons pas de scanner commercial. Est-ce un problème ?

Non. Nyrox analyse lui-même vos images et confronte les paquets trouvés aux bases publiques de vulnérabilités. Vos outils existants, si vous en avez, complètent cette couverture.

Nos données sont-elles séparées de celles des autres clients ?

Oui. Chaque donnée est rattachée à votre organisation, déterminée par la session authentifiée. Si vos exigences l'imposent, un environnement entièrement dédié est possible.

Où sont hébergées nos données ?

Les données de l'application sont hébergées .

Comment activer l'IA, et est-elle obligatoire ?

Elle est optionnelle. À la mise en service, vous indiquez si vous souhaitez l'activer pour votre organisation, et vous pouvez changer d'avis à tout moment. Désactivée, l'assistant disparaît et aucune de vos données n'est envoyée à un modèle de langage.

Qu'est-ce qui compte comme un workload ?

Un nœud Kubernetes, une machine virtuelle, 25 fonctions serverless ou un dépôt de code, en moyenne sur le mois. Ajouter des déploiements sur les mêmes nœuds ne change pas votre facture.

Quelle offre choisir ?

Gratuit pour évaluer Nyrox sur un petit périmètre. Team pour piloter la sécurité et la conformité d'un parc. Business pour recevoir les correctifs en merge request. Souverain si vos données doivent rester sur une infrastructure dédiée ou la vôtre.

À qui appartiennent les données collectées ?

À vous. Nous les traitons pour votre compte, dans le cadre d'un contrat de sous-traitance conforme à l'article 28 du RGPD. Les données liées aux vulnérabilités (CVE) servent en outre à entraîner nos modèles, comme le prévoit votre contrat.

Contact

Pour une démonstration, indiquez la taille de votre parc et les outils que vous utilisez. Nous vous montrerons Nyrox sur un cas proche du vôtre.

Ce site n'enregistre rien : l'envoi ouvre votre messagerie avec un message pré-rempli à notre adresse de contact. Les informations de ce message sont traitées comme décrit dans notre politique de confidentialité.